- Les dix opérations sont réelles : coups d’État, tunnels, cadavre leurre, virus qui sabote des centrifugeuses.
- Ajax, en 1953, a renversé Mohammad Mossadegh avec la CIA et le MI6, reconnu publiquement seulement en 2013.
- Mincemeat et Fortitude ont convaincu les Allemands de fausses cibles, protégeant la Sicile puis la Normandie.
- Crypto AG, machines de chiffrement vendues dans le monde entier, était en réalité contrôlée par la CIA et le BND.
Dans le renseignement, on voit rarement les réussites. Une opération ne se sait souvent que si elle échoue, ou des décennies plus tard.
Voici dix opérations de renseignement réelles, aussi audacieuses que les scénarios hollywoodiens.
Sommaire
Dix opérations de renseignement réelles qui rivalisent avec Hollywood
Les services secrets ont inventé des cadavres, des tunnels et des armées fantômes. Hollywood n’a pas toujours eu le dernier mot. Voici dix opérations qui semblent sorties d’un scénario, sauf qu’elles ont vraiment eu lieu.
Commençons par Ajax. En 1953, la CIA et le MI6 cherchaient à renverser le Premier ministre iranien Mohammad Mossadegh. Le but : ramener le shah au centre du jeu.
Propagande, fausses manifestations, officiers royalistes. La pression finit par faire tomber Mossadegh en août 1953.
Avec Mincemeat, les Britanniques ont fait de Glyndwr Michael un capitaine imaginaire, William Martin. Le corps flotte près des côtes espagnoles, avec de faux documents sur lui.
Ils laissaient croire que les Alliés frapperaient la Grèce, et non la Sicile. Le cadavre a fait plus de travail que bien des agents vivants.
Gold, c’est un tunnel de plusieurs centaines de mètres. Il part de Berlin-Ouest et rejoint une ligne de communication soviétique.
Les techniciens britanniques y installent des équipements d’écoute. Ils récupèrent des centaines de milliers de communications militaires. Sous la terre, on écoute sans se faire voir.
Rubicon a transformé Crypto AG, une entreprise suisse de machines de chiffrement, en outil d’espionnage. La CIA et le BND ouest-allemand contrôlent la société. Ils vendent à de nombreux gouvernements des appareils dont les codes peuvent être lus.
Le client croyait se protéger, il offrait ses secrets.
Stuxnet visait les automates qui pilotaient les centrifugeuses d’enrichissement d’uranium à Natanz. Le logiciel changeait leur vitesse. Il affichait pourtant des valeurs rassurantes aux opérateurs.
Une attaque informatique qui sabote une installation physique : on n’avait encore jamais vu ça à cette échelle.
En 1960, Adolf Eichmann vivait sous le nom de Ricardo Klement dans la banlieue de Buenos Aires.
Des agents israéliens l’ont capturé près de chez lui, l’ont caché dans une maison sûre, puis l’ont transféré en Israël pour y être jugé. Une arrestation à l’autre bout du monde, sans éclat, ou presque.
Les agents de Ghost Stories menaient une vie d’Américains ordinaires. Ils avaient un emploi, une adresse et parfois des enfants.
Anna Chapman a même transmis un message chiffré depuis un grand magasin new-yorkais. Détail banal en apparence, mais difficile à digérer pour un samedi shopping.
Enfin, Fortitude a inventé une armée entière.
Les Alliés ont créé le First U.S. Army Group, ou FUSAG, un groupement fictif placé sous le commandement bien réel du général George Patton. Le but : faire croire à une invasion du Pas-de-Calais. Une armée sur le papier, et les Allemands y ont cru.
Le coup d’État Ajax a marqué la politique iranienne pour longtemps
Une fabrication de l’opinion
Ajax reposait sur une coopération entre la CIA, le MI6 et des acteurs iraniens. Le général Fazlollah Zahedi devait succéder à Mossadegh. Pendant ce temps, des officiers royalistes, des responsables politiques et des relais dans la presse entretenaient la contestation.
Le plan allait plus loin. Il fallait faire passer Mossadegh pour un dirigeant proche du communisme et hostile à la religion. Articles, caricatures et manifestations fabriquées devaient l’affaiblir avant l’intervention militaire.
Un échec, puis une réussite
La première tentative, le 15 août 1953, a failli tourner court. Inquiet, le shah a quitté Téhéran après avoir signé les décrets contre Mossadegh. Plusieurs participants ont dû se cacher.
Le 19 août, des groupes mobilisés dans les rues ont rejoint des unités militaires favorables au shah. Les forces royalistes ont pris les bâtiments stratégiques, puis Mossadegh a été arrêté. Zahedi a formé le nouveau gouvernement.
Une mémoire qui dure
En 1979, la révolution iranienne a renversé le shah et porté au pouvoir la République islamique. Le souvenir d’Ajax a nourri l’idée que les États-Unis avaient confisqué la souveraineté iranienne. Cette mémoire a pesé lourd pendant la crise des otages.
Entre Téhéran et Washington, l’épisode reste en travers de la gorge. Une opération vendue comme un succès tactique a fabriqué une défiance stratégique. Elle dure depuis des décennies.
Gold, Rubicon et Stuxnet montrent trois visages du renseignement technique
Écouter sans se montrer
Le plan de Gold tenait en une idée : écouter les câbles soviétiques sans jamais franchir officiellement une frontière. Le tunnel faisait environ 330 mètres. Il partait du secteur américain de Berlin et passait sous une zone contrôlée par Moscou.
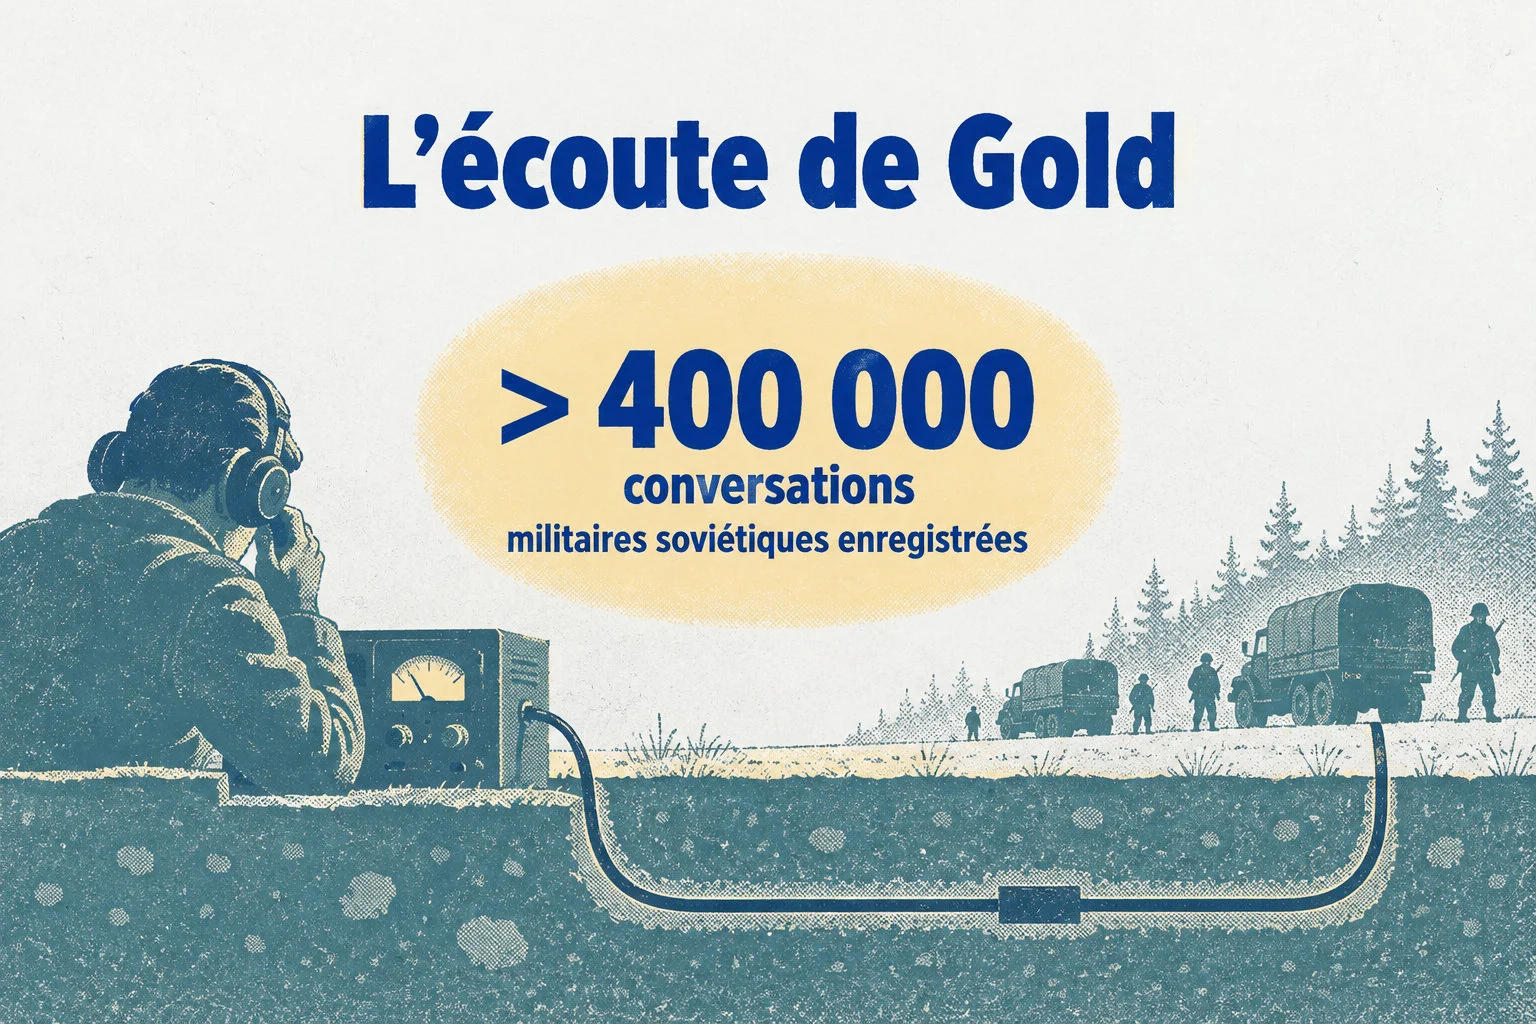
L’écoute a démarré en mai 1955. En quelques mois, les opérateurs ont enregistré plus de 400 000 conversations militaires. On y apprenait les unités, les mouvements et les intentions de l’Armée rouge.
Le KGB savait pourtant tout, dès avant l’ouverture. L’agent double George Blake, infiltré au MI6, avait prévenu Moscou. Les Soviétiques ont attendu plusieurs mois avant de révéler le tunnel, pour protéger leur propre source.
Saboter le chiffrement
En 1970, la CIA et le BND ont racheté l’entreprise en secret, pour environ 5,75 millions de dollars. Ils pouvaient ainsi peser sur la conception des appareils et sur le choix des pays clients.
Les messages chiffrés étaient ensuite lus par des services partenaires, grâce aux failles intégrées au système. Diplomatie et armée étaient visées, y compris lors de conflits en Amérique du Sud et au Moyen-Orient.
Le dispositif a évolué en trois temps :
- Début des années 1990 : le BND se retire.
- 2018 : la CIA poursuit seule, jusqu’à la liquidation de Crypto AG.
- 2020 : l’existence de l’opération est rendue publique.
Saboter une usine
Stuxnet ne se contentait pas de voler des données. Il visait les automates Siemens qui pilotaient les centrifugeuses IR-1 de Natanz.
Le logiciel faisait accélérer puis ralentir les rotors, ce qui usait les machines. Pendant ce temps, il renvoyait de fausses données aux écrans de contrôle. Le sabotage passait inaperçu.
Entre fin 2009 et début 2010, l’Iran a retiré et remplacé environ 1 000 centrifugeuses. Les rapports disponibles attribuent cette casse à Stuxnet. La part exacte du virus dans chaque panne reste toutefois difficile à mesurer.
L’attaque a freiné l’extension de l’installation. Certaines cascades sont restées inutilisées pendant des mois. Le programme nucléaire iranien n’a pas été détruit pour autant. Il a repris après le remplacement des machines.
Mincemeat et Fortitude ont trompé les Allemands sur les véritables cibles alliées
Deux pièges complémentaires
Mincemeat visait à détourner l’attention de la Sicile avant l’invasion alliée de juillet 1943. Le cadavre, la fausse identité de William Martin et les lettres dans sa mallette faisaient croire à une fuite accidentelle. Ça tenait la route.
Fortitude avait un autre objectif en 1944. Il fallait garder les forces allemandes loin de la Normandie et leur faire croire que le gros du débarquement viendrait du Pas-de-Calais.
Les deux opérations se complétaient. Mincemeat donnait une preuve en apparence involontaire. Fortitude, lui, multipliait les indices : visibles depuis les airs, captés à la radio, confirmés par des agents doubles. Les Allemands finissaient par voir ce qu’on voulait qu’ils voient.
La réaction allemande
Les autorités espagnoles ont transmis les documents de Mincemeat à leurs contacts allemands avant de rendre la mallette aux Britanniques. Les analyses ont montré qu’ils avaient été ouverts et lus.
Les Allemands ont renforcé leurs défenses en Méditerranée. Ils ont aussi envoyé des moyens vers la Grèce et les Balkans. La Sicile a gagné un délai précieux.
Fortitude a convaincu Hitler que la Normandie n’était qu’une diversion. Après le débarquement du 6 juin 1944, plusieurs divisions sont restées près du Pas-de-Calais. Elles attendaient une attaque qui ne viendrait jamais.
Les agents de Ghost Stories et du réseau de Cambridge vivaient sous couverture
Des agents russes très ordinaires
Les agents de Ghost Stories, appelés « illégaux » dans le jargon du renseignement, n’avaient aucune couverture diplomatique. Pas de passeport officiel, pas d’ambassade pour les protéger. Fausses identités, emplois civils et vie de quartier : c’est comme ça qu’ils s’installaient pour de bon aux États-Unis.
Leur travail était surtout de repérer des gens capables d’accéder à des informations sensibles. Le FBI les décrit comme des agents qui préparent le terrain. Pas des voleurs déjà installés au cœur du pouvoir.
Une infiltration à l’université
Les membres du réseau de Cambridge ont été recrutés dans les années 1930, pendant leurs études. Leur milieu social, leurs diplômes et leurs convictions politiques leur ont ouvert les portes de l’administration britannique.
Plusieurs d’entre eux ont occupé des postes clés :
- Kim Philby : le renseignement.
- Donald Maclean : le Foreign Office.
- John Cairncross : la fonction publique.
- Anthony Blunt : les services de sécurité, avant de devenir conservateur des tableaux royaux.
- Guy Burgess : des postes proches de la diplomatie et de la radiodiffusion.
Leur avantage ne tenait pas à un gadget caché dans une montre. Il tenait à leur présence là où les documents circulaient.
L’identité du cinquième membre a longtemps alimenté les débats. John Cairncross est aujourd’hui généralement retenu. Mais certains historiens ont aussi avancé le nom de Victor Rothschild, sans consensus.
Eichmann a été enlevé, tandis que Ghost Stories s’est dénoué par un échange
La capture d’Eichmann
Après la guerre, Adolf Eichmann s’installe en Argentine sous le nom de Ricardo Klement. Le procureur allemand Fritz Bauer transmet aux Israéliens des infos sur sa présence à Buenos Aires.
Le 11 mai 1960, une équipe l’intercepte alors qu’il rentre chez lui à San Fernando. Les agents le gardent plusieurs jours dans une maison sûre. Puis ils le font sortir d’Argentine à bord d’un avion israélien.
Arrestations et échange
Le FBI arrête dix agents de Ghost Stories le 27 juin 2010. Onze jours plus tard, ils plaident coupables d’avoir agi comme agents non déclarés de la Russie aux États-Unis.
Une taupe, placée au cœur du renseignement extérieur russe, rend ces arrestations possibles. Alexander Poteyev quitte la Russie peu avant le démantèlement. Ses anciens collègues perdent ainsi une protection essentielle.
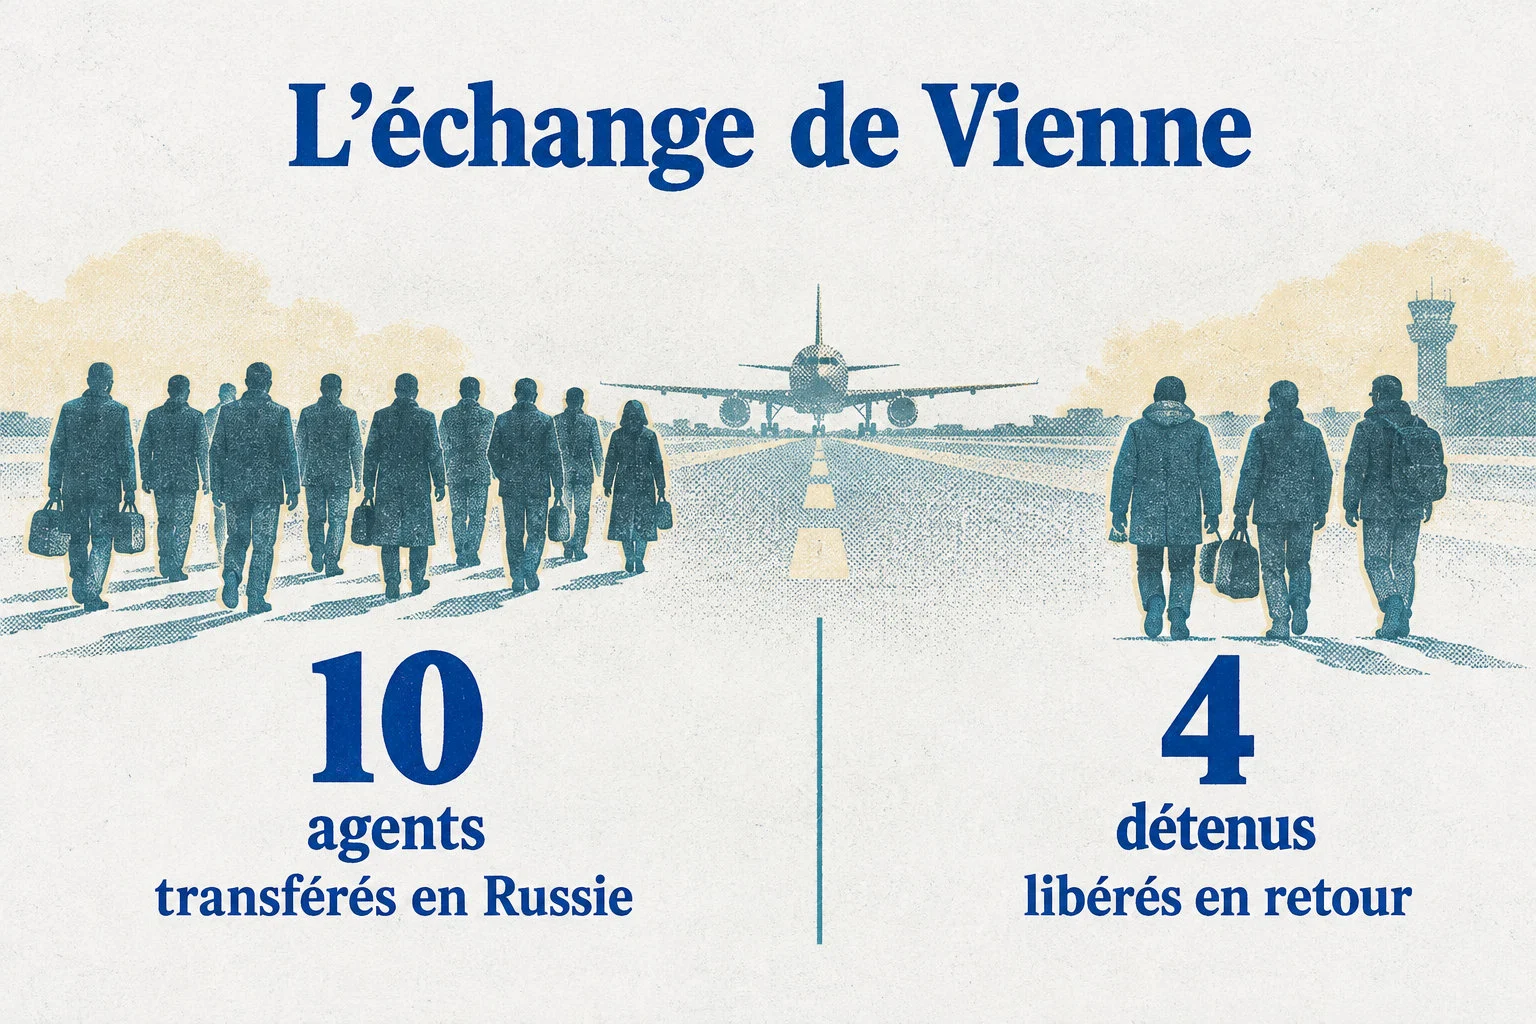
Le 9 juillet 2010, les dix agents sont transférés en Russie. L’échange a lieu dans une zone isolée de l’aéroport de Vienne. En retour, quatre Russes détenus pour espionnage au profit des États-Unis ou du Royaume-Uni sont libérés.
Les déclassifications éclairent ces opérations, mais laissent des zones d’ombre
Les États-Unis n’ont reconnu Ajax publiquement qu’en 2013, soixante ans après le coup. Cet aveu confirme que la CIA a planifié et conduit l’opération. Rien de flou là-dedans.
Rubicon a été dévoilée en 2020. Les preuves viennent d’archives internes de la CIA et du BND, de documents déclassifiés et de dossiers liés à Crypto AG. L’affaire a duré des décennies. Elle a touché plus d’une centaine de pays.
Si ces histoires t’ont donné envie d’aller plus loin, commence par les dossiers déclassifiés. La CIA, les National Archives britanniques et le FBI mettent en ligne une partie de leurs archives. Tu y trouveras les documents d’origine, pas les versions romancées par Hollywood.
Foire aux questions
Pourquoi les opérations réussies restent-elles secrètes ?
Pour protéger les agents, les méthodes techniques et les sources humaines. Tant que révéler l’existence d’une opération mettrait ces personnes ou ces procédés en danger, elle reste classifiée. Elle sort ensuite par une défection, une enquête judiciaire, une fuite ou l’ouverture progressive des archives.
Quelle opération a duré le plus longtemps ?
Rubicon, de l’achat secret de Crypto AG en 1970 jusqu’à la liquidation de l’entreprise. Sa longévité tenait à sa couverture commerciale : une société qui vend du matériel de chiffrement paraît légitime. La confiance accordée à la technologie suisse a joué pour beaucoup.
Pourquoi les espions de Ghost Stories n’ont-ils pas été jugés longtemps en prison ?
Les agents ont avoué, ce qui a évité un procès long. Washington et Moscou ont alors préféré négocier un échange rapide, qui a permis de récupérer quatre prisonniers détenus en Russie.